Protezione dei dati e sicurezza informatica, 400 iscritti al Data Protection Forum 2025
L’evento, patrocinato anche da Confapi Treviso, ha promosso un confronto tra istituzioni, imprese e professionisti per trasformare obblighi normativi e cybersecurity in asset strategici per la crescita di aziende ed enti pubblici.
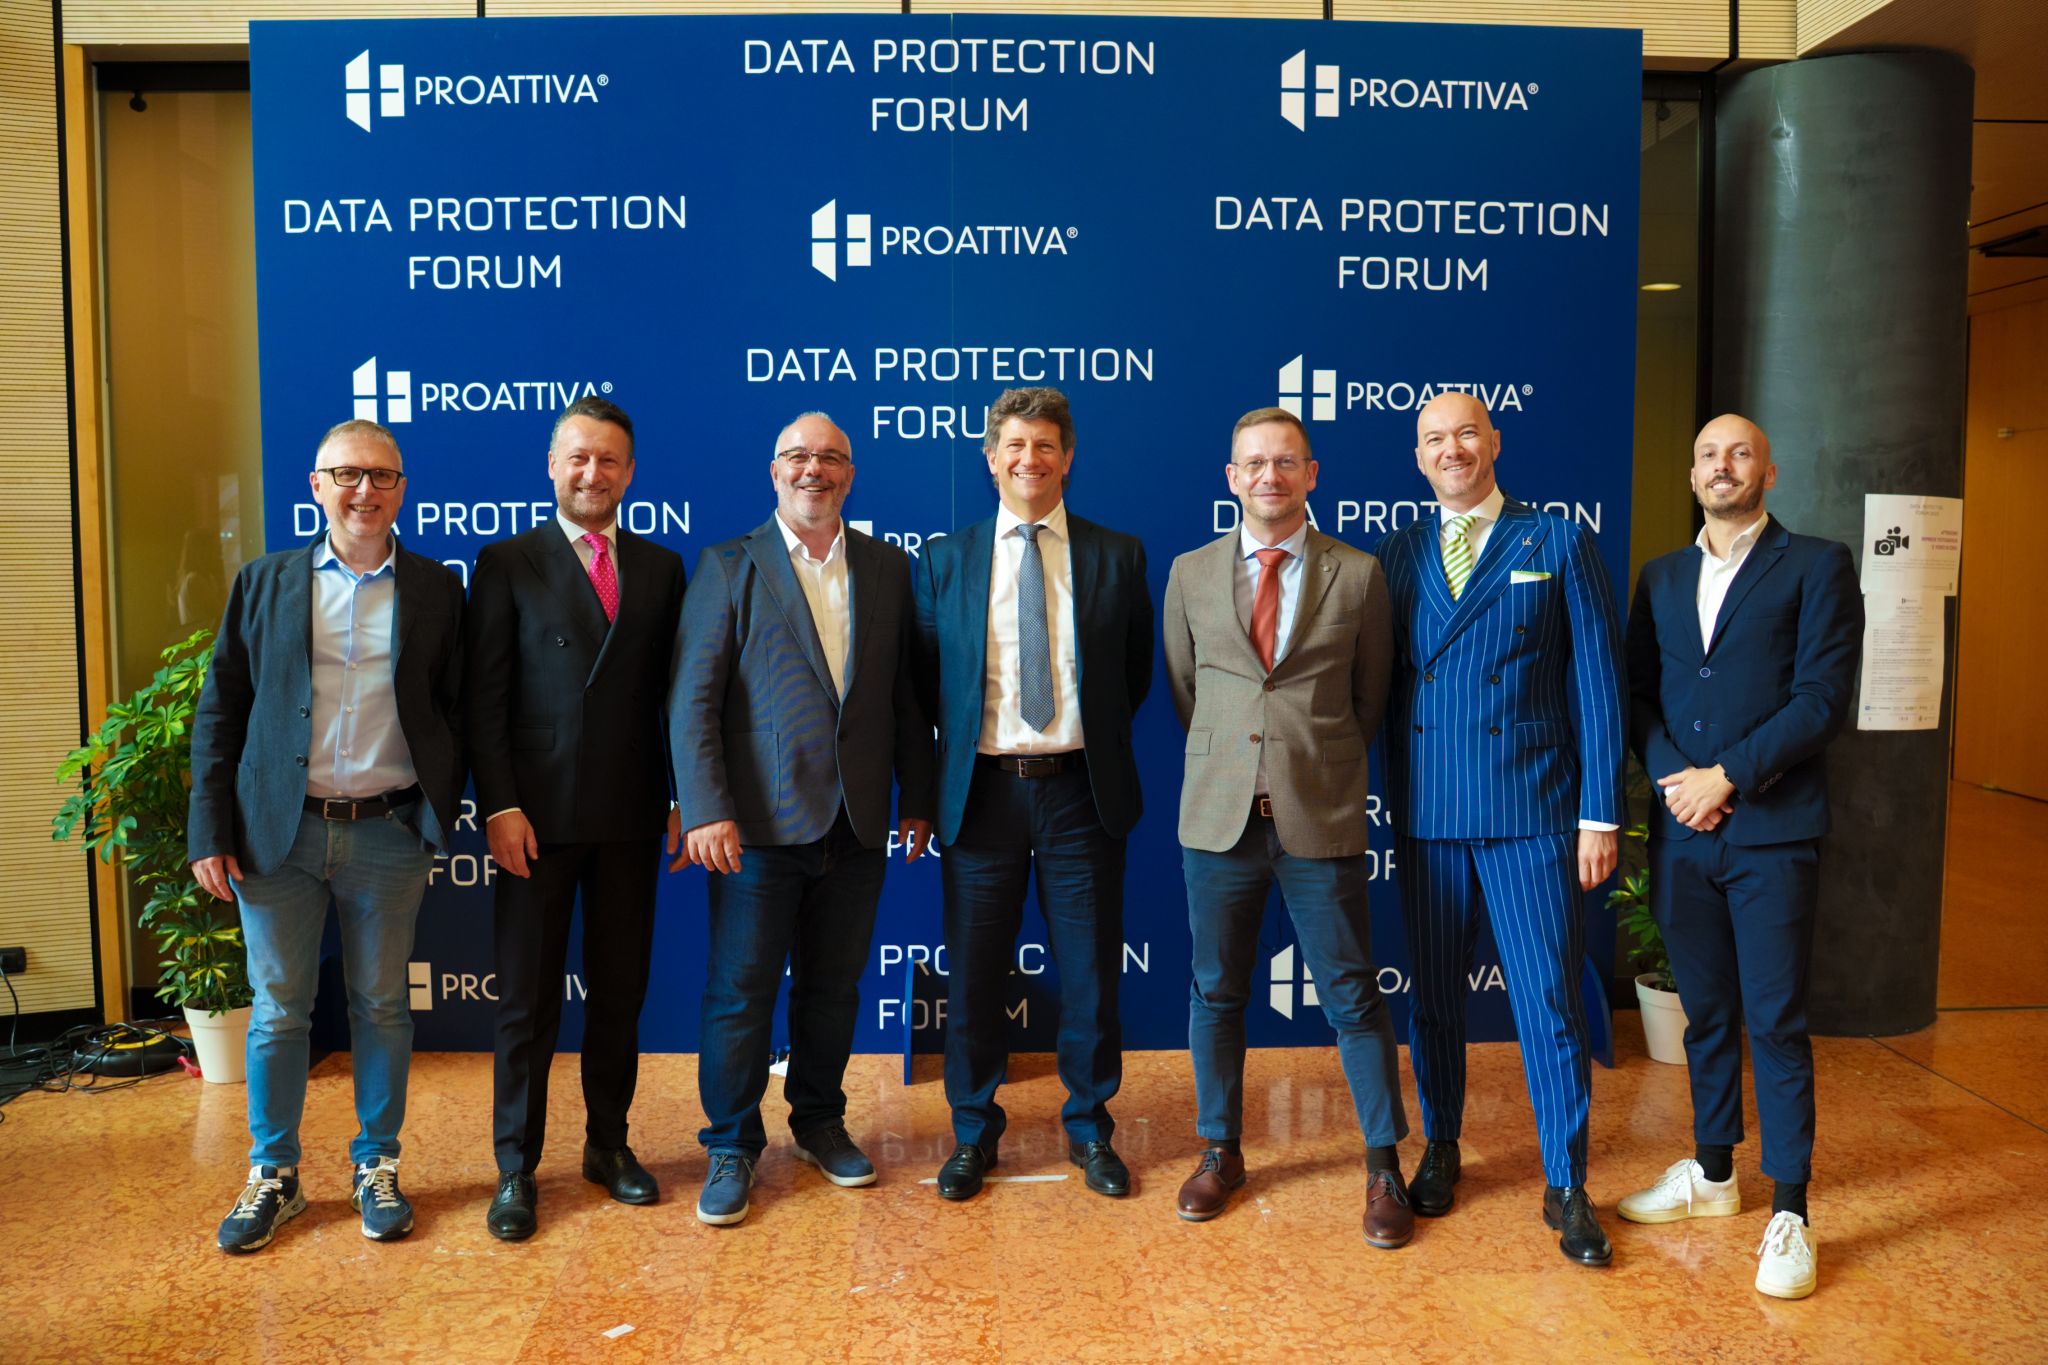
Si è conclusa con grande partecipazione la seconda edizione del Data Protection Forum, l’appuntamento annuale dedicato alla cultura della protezione dei dati e della sicurezza informatica. 440 professionisti si sono iscritti all’evento, che si è svolto all’Auditorium della Fondazione Cassamarca di Treviso, confermandone il ruolo di riferimento nel panorama nazionale. Il titolo della seconda edizione, patrocinata anche da Confapi Treviso, è stato “Normative e Cybersecurity: da vincolo a volano per la crescita della tua impresa”. Dopo i saluti istituzionali del Sindaco di Treviso, Mario Conte, ha introdotto i lavori Valentino Pavan, ideatore e fondatore del Forum, che ha anche curato la chiusura dell’evento.
A chiudere la sessione di saluti il video intervento di Agostino Ghiglia, componente del Garante per la Protezione dei Dati Personali. Il Data Protection Forum 2025 è nato con l’obiettivo di approfondire criticità e strategie legate alla sicurezza digitale, creando un punto d’incontro tra istituzioni, imprese e professionisti. Il convegno si è articolato attorno a quattro ambiti chiave — adeguamento normativo (GDPR, NIS2, DORA), sicurezza informatica, procedure aziendali e formazione — ritenuti fondamentali per integrare la cultura della protezione dei dati nei modelli di business. L’obiettivo è sensibilizzare e rendere accessibili temi complessi, spesso percepiti come ostici, offrendo un linguaggio chiaro e strumenti concreti per prevenire rischi e incidenti informatici.
Centrale, quest’anno, il focus sull’applicazione della direttiva NIS2. Il primo intervento tecnico – “Scopo e applicazione della normativa NIS2: obblighi e proporzionalità” – è stato affidato alla Prefetto Milena Rizzi, Capo Servizio Regolazione dell’Agenzia per la cybersicurezza nazionale (ACN), che ha illustrato un approccio graduale e sostenibile da parte dell’Agenzia, fondato sul dialogo costante con gli stakeholder. Rizzi ha sottolineato l’importanza della divulgazione delle informazioni e del supporto operativo a chi rientra nell’ambito di applicazione della normativa, evidenziando il valore aggiunto di un confronto aperto e continuo. A seguire, l’intervento dal titolo “Gli obiettivi da raggiungere tramite l’applicazione della NIS2 – necessità operative”, a cura dell’ing. Nicolò Rivetti di Val Cervo, Capo Divisione NIS (Network and Information Security) e discipline unionali dell’Agenzia per la Cybersicurezza Nazionale (ACN). Rivetti ha approfondito gli obiettivi concreti previsti dalla direttiva: aggiornamento annuale delle informazioni, implementazione delle specifiche di base, monitoraggio e supporto agli obblighi minimi, fino all’elaborazione e adozione di un modello nazionale per la categorizzazione delle attività e dei servizi.
Dopo la pausa, spazio all’intervento dal titolo “Intelligenza Artificiale e impresa: il valore strategico di un’adozione consapevole. Come guidare l’innovazione tra regole, sicurezza e produttività”, affidato a Marco Camisani Calzolari, Divulgatore Scientifico ed Esperto AI e Cybersecurity, nonché volto noto di Striscia La Notizia, che ha posto l’attenzione sulle potenzialità dell’AI nel contesto imprenditoriale, sottolineando l’importanza di un approccio consapevole e regolato. A portare una testimonianza concreta dal mondo produttivo è stato Nicola Businaro, Responsabile IT di Friulsider, che ha presentato l’esperienza dell’azienda friulana nella gestione della sicurezza informatica e nell’adeguamento alle nuove normative.
Il Forum si è chiuso con un momento di networking e confronto tra professionisti.
FOCUS: LO STATO DELLA NORMATIVA IN ITALIA
L’Italia sta attraversando una fase cruciale nell’attuazione delle più importanti normative europee in materia di cybersicurezza e resilienza digitale. Con la pubblicazione in Gazzetta Ufficiale del Decreto Legislativo n. 138/2024, il 1° ottobre 2024, è stato ufficialmente recepito il contenuto della Direttiva UE 2022/2555 (NIS2). Le disposizioni sono entrate in vigore il 16 ottobre 2024 e si applicano a 18 settori economici, di cui 11 considerati altamente critici, tra cui energia, trasporti, sanità, digitale, finanza, e altri 7 critici, con estensione anche alle Pubbliche Amministrazioni locali. A supporto dell’attuazione operativa, l’Agenzia per la Cybersicurezza Nazionale (ACN) ha adottato la Determinazione n. 164179 del 10 aprile 2025, che stabilisce un pacchetto di misure di sicurezza obbligatorie: 37 misure e 87 requisiti per i soggetti “importanti”, e 43 misure con 116 requisiti per quelli “essenziali”.
Le misure sono organizzate in sei aree funzionali (Governance, Identificazione, Protezione, Rilevamento, Risposta e Recupero), con un forte focus su formazione, auditing, gestione documentale e notifiche degli incidenti. Nel frattempo, è partita la fase attuativa: dal 1° dicembre 2024 al 28 febbraio 2025 le aziende obbligate devono registrarsi sulla piattaforma dell’ACN. Le comunicazioni formali via PEC sono iniziate il 12 aprile 2025, seguite dall’avvio dell’aggiornamento annuale dei dati il 15 aprile 2025. Con comunicazione ufficiale del maggio 2025, il termine per l’aggiornamento è stato prorogato al 31 luglio 2025, senza necessità di richiesta formale da parte dei soggetti regolati.
Dal gennaio 2026, entrerà in vigore l’obbligo di notificare al CSIRT Italia ogni incidente significativo entro 24-72 ore. Entro aprile 2026 saranno inoltre definiti un modello nazionale di categorizzazione delle attività e un set di obblighi strutturali a lungo termine. L’intera architettura di sicurezza sarà operativa entro settembre 2026. Parallelamente, il Regolamento (UE) 2022/2554 (DORA – Digital Operational Resilience Act), in vigore dal 17 gennaio 2025, introduce per il settore finanziario standard uniformi per la gestione del rischio ICT, la resilienza operativa e la sicurezza delle terze parti digitali.
DORA si applica a banche, assicurazioni, gestori di fondi, fintech, infrastrutture critiche e fornitori ICT, imponendo obblighi stringenti su testing di vulnerabilità (TLPT), governance, formazione continua e simulazioni di crisi (tabletop exercises). Le due normative, seppur distinte, agiscono in modo sinergico: NIS2 e DORA rappresentano oggi i pilastri della sicurezza digitale europea, ponendo le imprese davanti alla necessità di rafforzare la propria capacità di prevenzione, gestione e risposta agli incidenti, superando l’approccio emergenziale. Il ruolo di coordinamento dell’Agenzia per la Cybersecurity Nazionale si conferma centrale nel fornire linee guida tecniche, strumenti di monitoraggio e supporto all’adeguamento.